さてさて、今回はみんな大好きVLANです。
VLAN機能を利用すると少ないルータで仮想的にネットワークを切り分けて、それぞれのネットワークを制御出来るようになります。
※挿絵など追記予定
SWX2300 L2スイッチの設定をします。
VLANを登録しよう
Center.SWX2300#configure terminal
Center.SWX2300(config)#vlan database
Center.SWX2300(config-vlan)#vlan 101
Center.SWX2300(config-vlan)#vlan 102
Center.SWX2300(config-vlan)#vlan 103
Center.SWX2300(config-vlan)#exit
Center.SWX2300(config)#
ルータのRTXとL2スイッチのSWX2300を接続するポートが必要ですね!
そこで、ポート8をトランクポートにします。
Center.SWX2300(config)#interface ge8
Center.SWX2300(config-if)#switchport mode trunk
Center.SWX2300(config-if)#switchport trunk allowed vlan add 101
Center.SWX2300(config-if)#switchport trunk allowed vlan add 102
Center.SWX2300(config-if)#switchport trunk allowed vlan add 103
Center.SWX2300(config-if)#exit
これでRTXのVLAN情報をSWX2300に伝えるポートになったよ。
ポート1と5にVLAN101, ポート2にVLAN102, ポート3にVLAN103を設定します。
Center.SWX2300(config)#interface ge1
Center.SWX2300(config-if)#switchport mode access
Center.SWX2300(config-if)#switchport access vlan 101
Center.SWX2300(config-if)#no shutdown

Center.SWX2300(config)#interface ge2
Center.SWX2300(config-if)#switchport mode access
Center.SWX2300(config-if)#switchport access vlan 102
Center.SWX2300(config-if)#no shutdown

Center.SWX2300(config-if)#interface ge3
Center.SWX2300(config-if)#switchport mode access
Center.SWX2300(config-if)#switchport access vlan 103
Center.SWX2300(config-if)#no shutdown

Center.SWX2300(config-if)#interface ge5
Center.SWX2300(config-if)#switchport mode access
Center.SWX2300(config-if)#switchport access vlan 101
Center.SWX2300(config-if)#no shutdown
これでSWX2300の設定はおしまいだよ。
RTXの設定
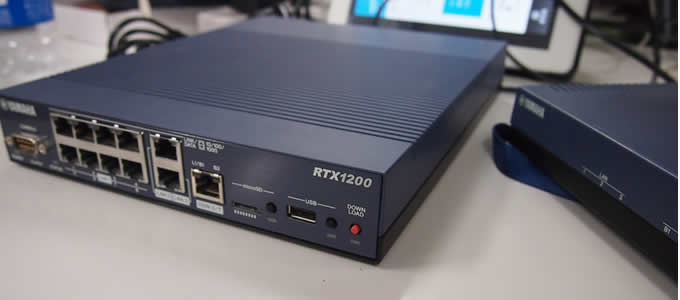
VLANのID設定と仮想インターフェイスにIPを設定していこうね。
- LAN1:192.168.100.0/24
- VLAN101:192.168.101.0/24
- VLAN102:192.168.102.0/24
- VLAN103:192.168.103.0/24
ip lan1 address 192.168.100.251/24
vlan lan1/1 802.1q vid=101 name=VLAN101
ip lan1/1 address 192.168.101.1/24
vlan lan1/2 802.1q vid=102 name=VLAN102
ip lan1/2 address 192.168.102.1/24
vlan lan1/3 802.1q vid=103 name=VLAN103
ip lan1/3 address 192.168.103.1/24
DHCPの設定
dhcp service server
dhcp server rfc2131 compliant except remain-silent
dhcp scope 1 192.168.100.2-192.168.100.191/24
dhcp scope 101 192.168.101.2-192.168.101.191/24
dhcp scope 102 192.168.102.2-192.168.102.191/24
dhcp scope 103 192.168.103.2-192.168.103.191/24
dhcp scope option 1 dns=8.8.8.8,1.1.1.1
dhcp scope option 101 dns=8.8.8.8,1.1.1.1
dhcp scope option 102 dns=8.8.8.8,1.1.1.1
dhcp scope option 103 dns=8.8.8.8,1.1.1.1
DHCPはオフィスでは必須機能だよね、DHCPスコープはVLAN IDに合わせて設定していきます。
DNSの設定
dns server 8.8.8.8 1.1.1.1
dns host any
Google, Cloudflare様が公開しているオープンリゾルバDNSを設定するのが無難です。
VLANのランプチェックをしよう
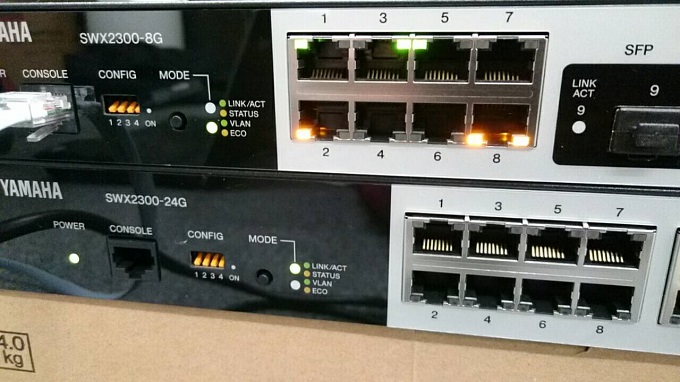
ここでSWX2300のMODEボタンでVLANモードにすると、VLAN設定を簡易的に見れます。
- 1つランプがついているポートはVLANが1つ
- 2ついてるポートはVLANが2つ以上
- ランプなし:アクセスポート。VLANなし
ポート1と5にVLAN101, ポート2にVLAN102, ポート3にVLAN103、ポート8は複数VLANを設定しているトランクポートを設定していることを考えると、ランプの表示と実際の設定は間違っていないことがわかります。
アクセス制御するよ!
IN
ip filter 600000 reject * 192.168.100.0/24 * * *
ip filter 600001 reject * 192.168.101.0/24 * * *
ip filter 600002 reject * 192.168.102.0/24 * * *
ip filter 600003 reject * 192.168.103.0/24 * * *
ip filter 699999 pass * *
ip lan1/1 secure filter in 600000 600002 600003 699999
ip lan1/2 secure filter in 600000 600001 600003 699999
ip lan1/3 secure filter in 600000 600001 600002 699999
それぞれのVLANインターフェイスに対して、他のVLANにパケットを送れなくすれば良い。VLANが自分を縛っていくイメージです。もちろん、自分自身をrejectするフィルターはつけないようにします。
OUT
ip filter 600020 reject 192.168.100.0/24 * * * *
ip filter 600021 reject 192.168.101.0/24 * * * *
ip filter 600022 reject 192.168.102.0/24 * * * *
ip filter 600023 reject 192.168.103.0/24 * * * *

ip lan1/1 secure filter out 600020 600022 600023 699999
ip lan1/2 secure filter out 600020 600021 600023 699999
ip lan1/3 secure filter out 600020 600021 600022 699999
自分のネットワークに来て欲しくない宛先のネットワークを指定します。
※基本はinだけで、outは設定しなくて大丈夫。
実は、VLANのネットワークからSSHでRTXの設定をしていたりします。上記を設定するとVLANからRTXまでSSHが出来なくなります。
そこで192.168.100.0/24のネットワークを解放してあげます。
ip lan1/1 secure filter in 600002 600003 699999
ip lan1/2 secure filter in 600001 600003 699999
ip lan1/3 secure filter in 600001 600002 699999

ip lan1/1 secure filter out 600022 600023 699999
ip lan1/2 secure filter out 600021 600023 699999
ip lan1/3 secure filter out 600021 600022 699999
これでVLANからもRTXをリモート設定することが出来ました、何が正解かっていうのはなくて、それぞれの会社のポリシーに合わせてフィルターをカスタマイズすることで柔軟に設定ができます。
お疲れ様です。