こんにちは。カトーです。最近体調が優れないのですが、なかなか休めないです。温泉に浸かって日本酒を……と妄想する日々です。
それはそうと日々業務でメールのやり取りがありますが、会社の成長と共に迷惑メールが多くなってきました。最近では単体のクライアントから送信されるメール以外や海外とのやり取りもありますから本当にフィルタリングは複雑になってきました。そこで今回は迷惑メールを少し分析してみようと思います。
迷惑メールがどこから来たのか調べる ヘッダー情報
私はメールソフトは、becky,Microsoft outlookが普段使いなのです。今回プラグインやサーバーのフィルタリングを抜けて着弾した迷惑メールを確認してみます。まずはメールをエクスポートしてテキストエディタでヘッダーを見てみます。
今回は「Invitation letter」とタイトルで、怪しげな圧縮ZIPの添付ファイルがあるメール。もう怪しさ抜群です。
実際にヘッダーを見てみましょう。
Received: (qmail 7415 invoked by uid 30); 26 May 2016 04:32:45 +0900
Received: (qmail 7411 invoked from network); 26 May 2016 04:32:45 +0900
Received: from unknown (HELO ?39.33.4.85?) (39.33.27.49)
Date: Thu, 26 May 2016 00:32:39 +0500
ヘッダーにはメールが届いた経路が出ます。
Received: from unknown (HELO ?39.33.4.85?) (39.33.27.49)
unKnownで弾くのも一つですが、某GPが使う事が多いので入ってきた模様です。
さて、このIPが発送元のようですから、whoisなどで確認します。
irt:            IRT-PTCLBB-PK
address:        General Manager,
address:        Pakistan Telecommunication Company Limited.
address:        H-9/1, CDDT Building, Training Block
address:        Islamabad, Pakistan
e-mail:         abuse.irt@ptcl.net
e-mail:         csirt@ptcl.net
abuse-mailbox:  abuse.irt@ptcl.net
abuse-mailbox:  csirt@ptcl.net
admin-c:        MA527-AP
tech-c:         MA527-AP
auth:           # Filtered
mnt-by:         MAINT-PK-PTCLBB
changed:        abuse.irt@ptcl.net 20111231
changed:        hm-changed@apnic.net 20130131
source:         APNIC
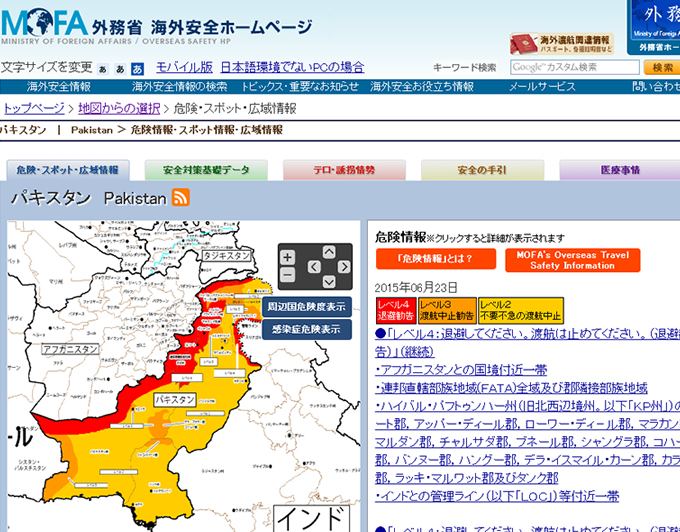
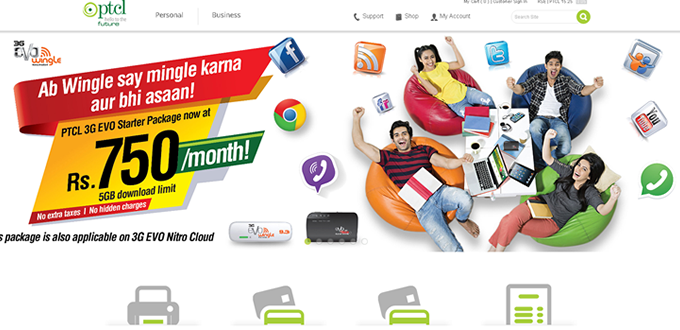
これはダメです。中東の某アグレッシブな戦士達の定番通信会社です。さらに文句を言おうにも言えないロケーションです。これは経験から、仮に乗っ取られている or 不正利用してるよと英語・日本語で注意しても無視されるタイプのサーバーです。一応は連絡をしておきます。先日もガザ地区経由でSIPポートに攻撃がきましたが、最近では中東が色々な意味で攻撃的です。
つづけて、次のメール調べてみましょう。
タイトルは「 =?windows-1251?B?yuDqIPHy4PL8IO/u7/Pr//Dt++w/?=」と完全に文字化けしています。ウェブサイトの誘導する記述があるので、外部サービスを使ってサイトを見てみます。サイトはferapontoff.ruです。
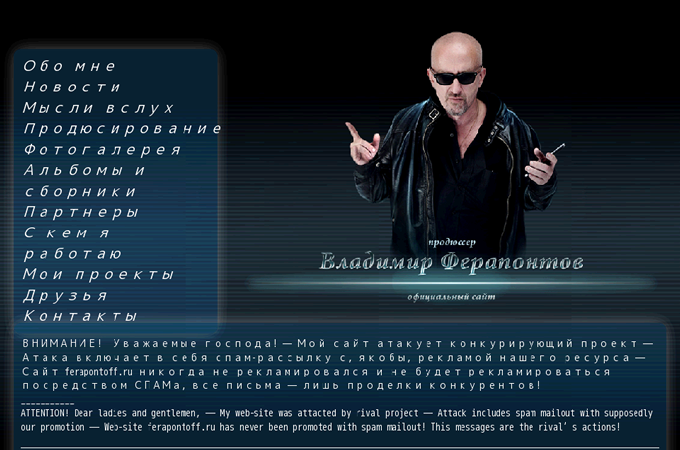
これもある意味だめです。もう関われないタイプのサイトです。
サイトを翻訳するとどうやら、ウラジミールプロデューサー – 公式サイトとあります。メールの送信元とウェブサイトは別のようですが、更にこのメールサーバーはバラクーダを含むブラックリストに載っています。誘導するサイトはロシアのモスクワですが、メール送信はブラジルのブラジリアです。
調べた結果ほぼ100%海外ばかり
今回調べた結果ほぼ100%海外で、中東が多く目立ちました。実際にパキスタンのPakistan Telecommunication Company Limited.も現地のフォーラムを調べてみると、日本でいうマイナンバーに近いCNICも偽装の番号を作るソフトでアカウントが作れるようですので、国内からは手を出せない状況です。今回多く見られた手法は中東のサーバーから発信して、実際にはロシアや中国、またフランスといったサイトへ誘導するメールが多かったことです。
結論として、違う国のサーバーで発信しまくり、規制が掛かったらまた取り替えるという形で随時行っています。いつか国を超えて規制できるような仕組みができるといいですね。
ちなみに弊社のサービスでもメールフィルタリング設定など行ってますので、ぜひお気軽にお問い合わせください。