こんにちはカトーです。
先日、札幌いったついでに小樽にも行ってみました。
いくまでに列車の雪の石狩湾を見ながらボルテージを上げて、
海沿いのお店で、熱燗に青ツブを頂き、その汁を日本酒にインストールさせてビルドしてクイクイ飲ませて頂きました!
最高ですね。
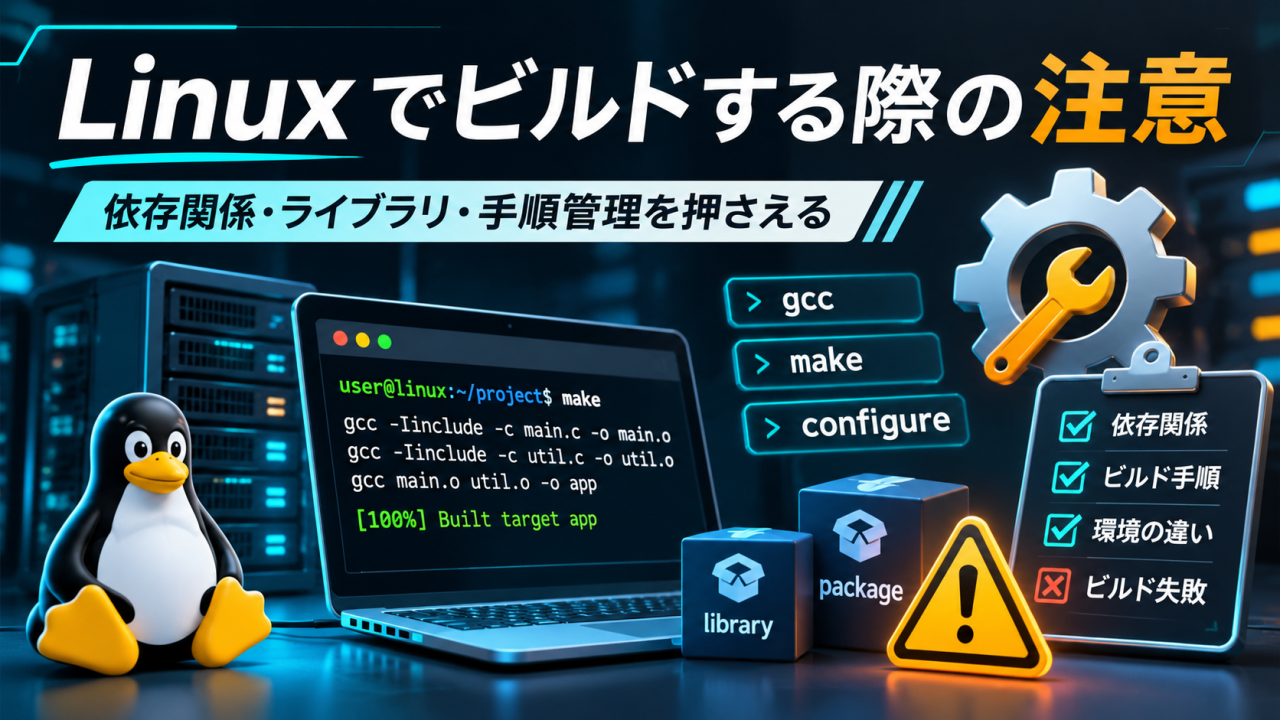
それはそうと、Linux を触っていると、配布パッケージではなく、ソースコードからビルドしたくなる場面があります。
たとえば、
- 公式リポジトリに欲しいバージョンがない
- 検証のため最新版を試したい
- 特定のオプションを有効にしたい
- ベンダー配布のバイナリではなく、自前で構成を把握したい
といったケースです。
ただし、Linux でのビルドは「./configure && make && make install で終わり」と思っていると、あとで地味に痛い目を見ます。
特に本番サーバーや業務システムでは、ビルドそのものより、その後の保守性・再現性・依存関係の管理が重要です。
今回は、Linux でビルドする際に気をつけたいポイントを、実務寄りに整理してみます。
- 1 1. まずは「本当にビルドが必要か」を考える
- 2 2. ビルド環境と本番環境を分ける
- 3 3. 必要な開発ツールを整理する
- 4 4. ソースの入手元を確認する
- 5 5. configure オプションを雑に決めない
- 6 6. make install は最後に慎重に
- 7 7. パッケージ管理外インストールの怖さを理解する
- 8 8. ライブラリパスとリンク周りに注意する
- 9 9. 既存サービスとの競合に気をつける
- 10 10. SELinux を無視しない
- 11 11. ドキュメント化しないビルドは再現不能になる
- 12 12. エラーが出たら「最初のエラー」を見る
- 13 13. CPUコア数を活かした並列ビルドは便利だが、過信しない
- 14 14. 本番導入前に動作確認をする
- 15 15. 更新と脆弱性対応まで考えておく
- 16 よくある失敗例
- 17 個人的な実務上のおすすめ
- 18 まとめ
1. まずは「本当にビルドが必要か」を考える
最初に言ってしまうと、可能なら OS 標準パッケージ、もしくは信頼できる追加リポジトリを使う方が安全です。
ソースからビルドすると自由度は高いのですが、その代わりに以下の責任が増えます。
- 脆弱性対応を自分で追う必要がある
- 依存ライブラリの差異を管理する必要がある
- アンインストールや更新が面倒になる
- 他の担当者が見たときに把握しづらい
特に RHEL / Rocky Linux / AlmaLinux 系なら、まずは以下を確認したいところです。
- AppStream / BaseOS にないか
- EPEL にないか
- ベンダー公式リポジトリがないか
- コンテナで分離して動かせないか
「ビルドできる」ことと「ビルドすべき」ことは別、というのは案外大事です。
2. ビルド環境と本番環境を分ける
これはかなり重要です。
本番機でいきなりビルドしない、これが基本です。
理由は単純で、本番機で作業すると以下のリスクがあります。
- 開発ツール群の導入で余計なパッケージが増える
- make 中に依存関係や設定が壊れる
- 誤って既存バイナリを上書きする
- 途中失敗時に復旧が面倒
可能なら、
- 検証用サーバー
- 仮想マシン
- コンテナ
- 同一 OS バージョンのステージング環境
でビルドと検証を先に行い、手順が固まってから本番へ持っていく方が安全です。
実務では、**「どの OS の、どのバージョンで、どの依存関係を入れて、どういうオプションでビルドしたか」**を再現できることが非常に大切です。
3. 必要な開発ツールを整理する
ビルド時には、最低限以下のようなパッケージが必要になります。
- gcc
- gcc-c++
- make
- autoconf
- automake
- libtool
- pkgconfig
- patch
- git
- tar / gzip / bzip2 / xz
RHEL系なら、まずは以下のような導入が定番です。
sudo dnf groupinstall "Development Tools"加えて、対象ソフトに応じた -devel パッケージが必要になります。
たとえば OpenSSL を使うなら openssl-devel、zlib を使うなら zlib-devel といった具合です。
ここで注意したいのは、実行用パッケージと開発用パッケージは別だということです。
openssl が入っていても、`openssl-devel` がないとヘッダファイル不足で configure に失敗、というのはよくあります。
4. ソースの入手元を確認する
当たり前ですが、ソースコードの入手元は信頼できる場所に限定しましょう。
できれば以下を確認したいところです。
- 公式サイト
- 公式 GitHub / GitLab
- リリース署名
- SHA256 などのハッシュ値
たとえば tarball を落としてきたら、可能ならハッシュ値を確認します。
sha256sum package-x.y.z.tar.gz企業環境でこれを雑にやると、後で「そのソース、どこから持ってきたの?」となります。
運用上は、
- 取得元 URL
- 取得日
- バージョン
- ハッシュ値
を記録しておくと後々楽です。
5. configure オプションを雑に決めない
古典的なソフトウェアだと、だいたい以下の流れになります。
./configure
make
sudo make install
しかし、`./configure` を何も考えず実行すると、
- インストール先が意図しない
- 必要な機能が無効のまま
- 不要な機能が有効
- 既存ライブラリと競合
ということがあります。
まずは help を見る癖を付けたいです。
./configure --helpよく使うのは以下のような指定です。
./configure --prefix=/usr/localまたは、場合によっては
./configure --prefix=/opt/アプリ名のように、OS 標準領域と分けて入れるのも有効です。
個人的には、OS 付属のものと混ざると後で分かりづらくなるので、
独自ビルド品は /usr/local や /opt 配下に寄せることをよくやります。
6. make install は最後に慎重に
make まではまだよいのですが、`make install` は実際にファイルを配置していくので注意が必要です。
ここで問題になるのが、
- 既存コマンドの上書き
- 共有ライブラリの競合
- 想定外のディレクトリへ配置
- サービス起動設定との不整合
です。
可能であれば、いきなりインストールする前に、
make -n installDESTDIR- パッケージ化してから導入
などを検討したいです。
DESTDIR が使える場合は、一度仮ディレクトリへ展開して中身を確認できます。
make DESTDIR=/tmp/stage installこれで「何がどこに入るのか」を事前に見やすくなります。
7. パッケージ管理外インストールの怖さを理解する
ソースから直接 make install したものは、dnf や yum の管理外になります。
これがあとで地味に効いてきます。
たとえば、
- どこに入ったか分からない
- どう消せばよいか分からない
- バージョンアップ時に旧版が残る
- 別担当者が見て把握しづらい
といった問題が起きます。
理想を言えば、
- SRPM 化する
- RPM を作る
- fpm や checkinstall のような仕組みでパッケージ化する
など、できるだけ管理可能な形にする方が運用しやすいです。
「その場では早い」手作業インストールが、数か月後に面倒の元になります。
8. ライブラリパスとリンク周りに注意する
ビルドでハマりやすい代表格がこれです。
典型例として、
- configure は通るが起動しない
- 実行時に
libxxx.soが見つからない - 古いライブラリを拾ってしまう
/usr/local/libと/usr/lib64が混ざる
などがあります。
確認によく使うのは以下です。
ldd /path/to/binary共有ライブラリの検索設定は、必要に応じて /etc/ld.so.conf.d/ を使って整理し、反映時には以下を実行します。
sudo ldconfigただし、ここを雑にいじるとシステム全体に影響が及ぶこともあるため、
OS 標準のライブラリを壊さないことを優先したいです。
9. 既存サービスとの競合に気をつける
たとえば Apache、Nginx、PHP、MySQL、OpenSSL など、基盤系ソフトを自前ビルドするときは特に慎重さが必要です。
注意点としては、
- 既存の systemd サービス定義とズレる
- 設定ファイルの場所が変わる
- ログ出力先が変わる
- パッケージ版とソース版が共存して競合する
- 再起動時に意図しないバイナリが起動する
などがあります。
よくある事故は、「which php では /usr/local/bin/php を見ているのに、Apache モジュール側は別物を見ている」といった状況です。
なので、
which コマンド名
command -v コマンド名
rpm -qa | grep パッケージ名
systemctl cat サービス名などで、実際にどのバイナリが使われるかを事前に確認しておきましょう。
10. SELinux を無視しない
RHEL系では特にですが、ビルドしたものを入れたあと、
「動かない、権限はある、でもなぜか失敗する」というときに SELinux が絡んでいることがあります。
このとき、安易に SELinux=disabled に逃げるのはおすすめしません。
まずはログを見ます。
getenforce
ausearch -m AVC -ts recent
journalctl -xe
必要であれば、配置先や実行ファイルのコンテキストを整えます。
動かないから SELinux を切るではなく、なぜ止められているか確認するという順番が大切です。
11. ドキュメント化しないビルドは再現不能になる
実務で本当に困るのはこれです。
その場ではビルドできても、半年後に同じものを再現できなければ、運用資産としては弱いです。
最低でも以下は残したいところです。
- OS 名とバージョン
- カーネルバージョン
- 導入した依存パッケージ
- ソースの入手元 URL
- ソースのハッシュ値
- configure オプション
- make 時の注意点
- インストール先
- サービス登録方法
- 設定ファイルの場所
- 起動・停止・更新・削除手順
シェルの履歴だけに頼るのは危険です。
手順書、README、Ansible、Dockerfile、Makefile など、何らかの形で残しておくと、後で自分も助かります。
12. エラーが出たら「最初のエラー」を見る
ビルドエラーが出た際、画面の最後だけ見ていると原因を見誤ることがあります。
実際には、最後の行は単なる結果で、原因は少し前に出ていることが多いです。
たとえば、
- ヘッダファイルが見つからない
- コンパイラが古い
- 必要な関数がない
- pkg-config が拾えていない
- 権限不足
といったものです。
ログを保存して確認するとよいです。
make 2>&1 | tee build.logconfigure 時も同様に、
./configure 2>&1 | tee configure.logとしておけば、後から追いやすくなります。
13. CPUコア数を活かした並列ビルドは便利だが、過信しない
ビルド時間短縮のためによく使うのが並列ビルドです。
make -j4あるいは
make -j$(nproc)ですね。
これは便利ですが、ソフトによっては並列ビルドで失敗する場合もあります。
また、メモリが少ない環境で無理に回すと、逆に不安定になることもあります。
特に小規模 VPS や古い検証機では、
- CPU 数
- メモリ容量
- スワップの有無
を見ながら、無理のない値で回す方が安全です。
14. 本番導入前に動作確認をする
インストールできたことと、実用に耐えることは別です。
少なくとも以下は確認したいところです。
--versionで意図したバージョンか- 必要なモジュールや機能が有効か
- 既存サービスに影響していないか
- 起動・停止・再起動が正常か
- ログに警告やエラーがないか
- 再起動後も同じ動作をするか
とくに server 系ソフトは、
「手動起動では動いたが、systemd 経由だと動かない」
というケースもあるので、そこまで含めて確認したいです。
15. 更新と脆弱性対応まで考えておく
ビルドした瞬間は満足感がありますが、本当に大事なのはその後です。
自前ビルドしたソフトは、OS の通常アップデートでは自動的に安全になりません。
つまり、
- 新しい脆弱性の確認
- 影響バージョンの調査
- 再ビルド
- 再展開
- 動作確認
を自分で回す必要があります。
インターネット公開サーバーではここを軽く見てはいけません。
「古いが動いている」は、セキュリティ的にはかなり危険な状態になることがあります。
よくある失敗例
ここで、ありがちな失敗をいくつか挙げます。
1. /usr/bin 配下の既存コマンドを上書き
OS 標準の管理対象と混ざり、更新や切り戻しが面倒になります。
2. 必要な -devel パッケージ不足
実行用は入っていても、開発用がなく configure でコケます。
3. 本番機で直接ビルド
失敗時の影響が大きく、検証不足のまま本番障害になります。
4. 手順を残していない
次回更新時に「どうやって入れたっけ?」となります。
5. 脆弱性対応を忘れる
パッケージ管理外のため、気づいた頃には危険な状態になっていることがあります。
個人的な実務上のおすすめ
私自身、実務でやるなら概ね以下の順番を取ります。
- まずパッケージで入らないか確認
- 追加リポジトリやベンダー公式配布を確認
- それでも必要なら検証環境でビルド
/usr/localか/optに分離して配置- 手順と依存関係を必ず記録
- 可能なら RPM 化する
- 更新・脆弱性対応の運用まで含めて考える
この流れにしておくと、後で他の担当者へ引き継ぐ際も比較的スムーズです。
まとめ
Linux でのビルドは、自由度が高く便利です。
ただし、その自由度の裏側には、保守・再現性・セキュリティの責任がついて回ります。
要点をまとめると、以下の通りです。
- まずは本当にビルドが必要か考える
- 本番機でいきなり作業しない
- 依存パッケージと開発ツールを整理する
- configure オプションを確認する
make installは慎重に行う- パッケージ管理外になるリスクを理解する
- ライブラリやパスの競合に注意する
- 手順を必ず残す
- 更新と脆弱性対応まで含めて運用を考える
Linux のビルドは、単にコンパイルが通れば終わりではありません。
あとで困らない入れ方をすることが、結局はいちばん大事です。